
کشف بدافزار در شبکه توزیع نرمافزار
کشف این نفوذ با آژیرهای خطر یا گزارشهای کاربران آغاز نشد، بلکه نتیجه یک بررسی سایبری خاموش بود که ناگهان به صحنه جرم دیجیتال تبدیل شد. تیم تحقیقاتی X-Ops در شرکت امنیتی سوفوس (Sophos)، در حال انجام یک آزمون AppEsteem برای نسخه ویندوزی هولا بود با یک مهمان ناخوانده در نسخه ۱.۲۵۱.۹۱.۰ مواجه شد. در مسیر نصب هولا روی دیسک، فایل اجرایی مرموزی بهنام me.exe پنهان شده بود.
بدافزار در دل خط توزیع نرمافزار پنهان شده بود، نه در یک فایل نصب معمولی
این یک نفوذ ساده و پرسرصدا نبود. مهاجمان برخلاف روش معمول، بهجای آنکه بدافزار خود را در فایل نصب مرورگر قرار دهند، آن را مستقیماً به شبکه آپدیت هولا تزریق کردند. بهعلاوه، فایل مخرب طوری برنامهریزی شده بود که در همه اجراها ظاهر نشود و همین رفتار، شناسایی آن را دشوارتر کرده بود.
بررسیهای سوفوس در نهایت مشخص کرد که که این رخداد، یک حمله زنجیره تأمین بود؛ یعنی آلودگی در خود مسیر توزیع نرمافزار رخ داد، نه در سیستم کاربر.
سازوکار فنی و پنهانکاری بدافزار
بدافزار پس از عبور از دروازههای سیستم، شانههای متعددی از پنهانکاری را بهنمایش گذاشت. فایل me.exe که فاقد هرگونه امضای دیجیتال و مهر زمانی بود، مانند یک روح در سیستمعامل میخزید. کدهای آن برای کلافه کردن تحلیلگران و جلوگیری از مهندسی معکوس، بهشدت مبهمسازی شده بودند.
اولین اقدام خرابکارانه این مهاجم، کور کردن برجهای مراقبت بود. بدافزار با قابلیت دستکاری مستقیم در حافظه، بیسروصدا خود را به فهرست استثناهای آنتیویروس مایکروسافت دیفندر اضافه کرد. با این کار عملاً چشم نگهبان اصلی ویندوز را به روی خود بست.
هدف، فقط آلوده کردن سیستم نبود، بلکه پنهان ماندن تا آخرین لحظه بود
جدول زیر، ویژگیهای اصلی کشفشده در این پرونده را نشان میدهد:
| ویژگیها | جزئیات فنی |
| نام فایل اجرایی اولیه | me.exe |
| مسیر استقرار اولیه | C:\Program Files\Hola\me.exe |
| فایل کپیشده برای ماندگاری | HolaMonitorService.exe |
| نام سرویس ایجادشده در ویندوز | hola_monitor_svc |
| نام تشخیص در دیتابیس امنیتی سوفوس | Troj/GoMiner-B |
مهاجمان برای تضمین بقای این بدافزار، نسخهای از آن را با نام جعلی HolaMonitorService.exe کپی و با دسترسی مدیر، یک سرویس ویندوزی بهنام hola_monitor_svc ایجاد کردند. آنها با این کار کوشیدند که بدافزار پس از راهاندازی مجدد سیستم، همچنان فعال بماند.
اما نبوغ تاریک این بدافزار، در استخراجکننده رمزارزی بود که در دل خود داشت. این استخراجکننده بر پایه ابزار متنباز XMRig ساخته شده بود تا با استفاده از توان پردازشی سیستم، رمزارز استخراج کند. اما بدافزار مانند یک عامل خفته، طوری عمل میکرد تا در زمان حضور کاربر کاملاً بیحرکت بماند.
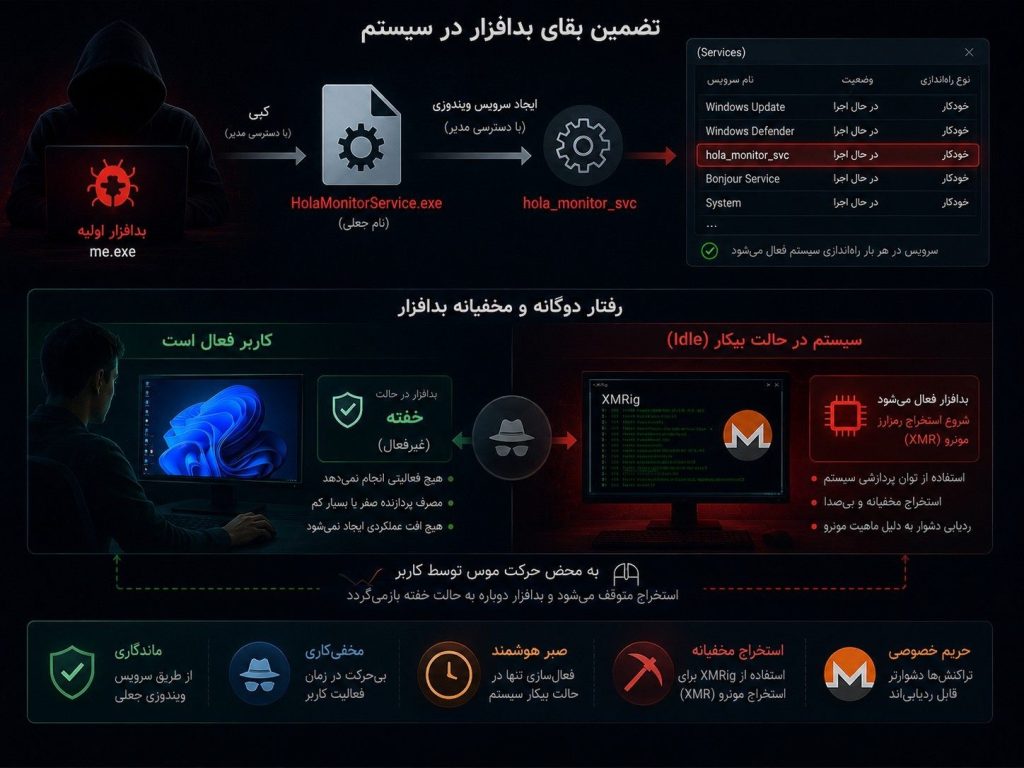
درست زمانی که سیستم بهحالت بیکار میرفت، بدافزار از غیرفعال خارج میشد و با سرقت توان پردازشی سیستم، بیسروصدا شروع به استخراج رمزارز مونرو میکرد. مونرو بهدلیل طراحی مبتنی بر حریم خصوصی، ردیابی تراکنشها را از رمزارزهای شفاف، دشوارتر میکند. بهمحض اینکه کاربر دوباره موس را حرکت میداد، بدافزار عملیات را متوقف میکرد تا هیچ افت عملکردی، توجه قربانی را جلب نکند.
دامنه نفوذ و واکنش رسمی هولا
بر اساس بیانیه رسمی شرکت، هولا پس از شناسایی مشکل، شبکه توزیع فایل نصبی را متوقف و شرکت امنیتی سیگنیا (Sygnia) را برای واکاوی نفوذ، وارد ماجرا کرد. شرکت سوفوس نیز بهنقل از مدیر عامل هولا، آوی راز کوهن (Avi Raz Cohen)، نوشت که در این حادثه، حدود ۰٫۱ درصد از کاربران درگیر شده بودند، اما نشانهای از دسترسی یا نشت دادههای شخصی نیز یافت نشده است.
گزارش تیم امنیتی سیگنیا فرضیه سوفوس را تقویت کرد که مهاجمان بهجای سرقت دادهها، بهدنبال استخراج رمزارز بودند
بهگفتهی هولا، نتایج تحقیقات تیم سیگنیا، با ادعای شرکت توسعهدهنده هولا همسو بود. گزارش نهایی نشان داد که دامنه این نفوذ سایبری محدود بود و تنها بخش کوچکی از کاربران نسخه ویندوز را تحت تاثیر قرار داده است. از نظر حفظ حریم خصوصی نیز تحلیلگران تایید کردند که هیچ شواهدی مبنی بر سرقت، دسترسی یا نشت دادههای شخصی کاربران در طول این حادثه یافت نشد.
در پاسخ به این بحران، هولا زیرساختهای توزیع خود را بهطور کامل بازسازی کرد و با پیادهسازی مکانیزمهای سختگیرانهتر برای تایید امضای کد (Code-signing) و محدودسازی سطح دسترسی، نظارت مستمر بر سرورهای خود را افزایش داد.
سایه سنگین گذشته: تاریخچه پرحاشیه شبکه هولا
حادثه اخیر نتیجه یک حمله سایبری به زیرساختهای هولا بود، اما نام این شرکت پیش از این نیز بارها بهدلیل سوءاستفاده از منابع سیستمی کاربران، در کانون توجه رسانههای فناوری قرار داشته است. شرکت توسعهدهنده هولا عمدتاً بهخاطر ارائه خدمات شبکه خصوصی مجازی (VPN) و مرورگر مجهز به پروکسی شناخته میشود، اما معماری شبکه آن در گذشته انتقادهای بنیادینی را بههمراه داشت.
هولا در بخش سوالات متداول در سایت خود توضیح میدهد که نسخه رایگانش بر پایه شبکه همتابههمتا (P2P) کار میکند و بخشی از کاربران، منابع محدودی را در اختیار شبکه میگذارند.
برای برخی شرکتها، گذشته هرگز کاملاً گذشته نمیشود
گزارشهای عمومی در سال ۲۰۱۵ این مدل از کسبوکار را بهدلیل استفاده از دستگاه کاربران بهعنوان «گرههای خروجی» (Exit Nodes) در حملههای باتنتی، زیر سؤال بردند. هولا پهنای باند و آدرس IP کاربران نسخه رایگان را از طریق شرکت همخانواده خود یعنی لومیناتی (Luminati) که اکنون با نام Bright Data فعالیت میکند، به مشتریان تجاری شخص ثالث میفروخت. در گزارشهای همان سال نیز این مدل با سوءاستفادههای احتمالی، از جمله حملات DDoS علیه برخی پلتفرمها، زیر ذرهبین رفت.
علاوهبر این، در سال ۲۰۱۸ شرکت امنیتی ترند مایکرو (Trend Micro) با انتشار گزارشی هشدارآمیز، نسخه رایگان هولا را بهعنوان نرمافزاری پرخطر طبقهبندی کرد. تحلیلهای ترند مایکرو نشان میداد که بخش قابلتوجهی از ترافیک شبکه لومیناتی بهسمت پلتفرمهای کلاهبرداری تبلیغاتی (Ad Fraud) هدایت میشد و کاربران هولا ناخواسته در این فرآیند مشارکت داشتند.
البته مدیران هولا همواره ادعا کردهاند که سرویس تجاری آنها دارای فرآیندهای احراز هویت مشتریان (KYC) است، اما سابقه تبدیل شدن سیستم کاربران به پروکسیهای تجاری، همواره رویکرد محتاطانهای را در میان کارشناسان امنیتی نسبت به محصولات این شرکت ایجاد کرده است.
چشمانداز حملات زنجیره تأمین
تسخیر خاموش زیرساختهای هولا تنها یک درگیری کوچک در یک جنگ نامرئی و بسیار بزرگتر است. مجرمان سایبری اکنون دریافتهاند که شکستن تکتک دروازههای امنیتی، فرساینده است. در عوض، مسموم کردن خطوط تدارکات، بهعنوان ضربهای مهلکتر و گستردهتر، شانس بیشتری برای نفوذ به سیستم کاربران در اختیار آنها قرار میدهد. حملات زنجیره تأمین نشان میدهند که مهاجمان بیش از گذشته بهجای درِ ورودی، مسیر توزیع نرمافزار را هدف میگیرند.
حملاتی مانند Shai-Hulud نشان دادهاند که یک کمپین زنجیره تأمین میتواند صدها بسته npm را آلوده کند و به محیطهای توسعه و شبکههای توسعه و انتشار سرایت کند. در این چشمانداز جدید، دشمن دیگر درِ خانه شما را نمیشکند، بلکه در لباس یک نامهرسان معتبر ظاهر میشود که بستهای دارای مهروموم قانونی، اما حامل یک بمب ساعتی را به دستتان میسپارد.
نبردی که ادامهدار خواهد بود
افزایش تعداد حملههای زنجیره تأمین در چند ماه اخیر نشان میدهد که حتی مسیرهای توزیع و بهروزرسانی هم میتوانند به نقطه حمله تبدیل شوند. وقتی سازوکارهایی که برای محافظت و بهروزرسانی سیستمها طراحی شدهاند، خود به تونلهایی تاریک برای جاسوسی و سرقت منابع تبدیل میشوند، قواعد بازی کاملاً تغییر میکند.
رویداد حمله به زنجیره تأمین مرورگر هولا، یک واقعیت تلخ را یادآوری میکند: گواهینامههای امنیتی و امضاهای دیجیتال دیگر تضمینکننده بیگناهی یک نرمافزار نیستند. تا زمانی که میدان نبرد در اعماق زنجیره تأمین نرمافزارها جریان دارد، بدبینیِ ساختاریافته، نظارتهای مستمر و کالبدشکافیهای مستقل، تنها سنگرهای باقیمانده میان کاربران و شکارچیان نامرئیِ پنهان در خطوط کدها خواهند بود.