
اما نور ملایم صفحه نمایش با یک پنجره هشدار قرمز رنگ عوض میشود. سیستم امنیتی ویندوز با تمام توان آژیر میکشد. کاربر با تعجب بهنام ناشر فایل نگاه میکند. بهجای نام آشنای توسعهدهنده، نامی عجیب و غریب روی صفحه نقش بسته است: «Zipline LLC». کاربر لحظهای درنگ میکند. آیا سایت رسمی هک شده است؟ یا این فقط یک هشدار اشتباه است؟
آنچه در آن لحظه، شبیه یک خطای ساده بهنظر میرسید، در واقع نوک کوه یخِ یکی از پیچیدهترین حملات سایبری به زنجیره تامین نرمافزار در سال ۲۰۲۶ بود. حملهای که نشان داد چگونه اعتماد مطلق به منابع رسمی، میتواند به پاشنه آشیل امنیت دیجیتال ما تبدیل شود.
میراثی از جنس اعتماد: جیدانلودر چیست؟
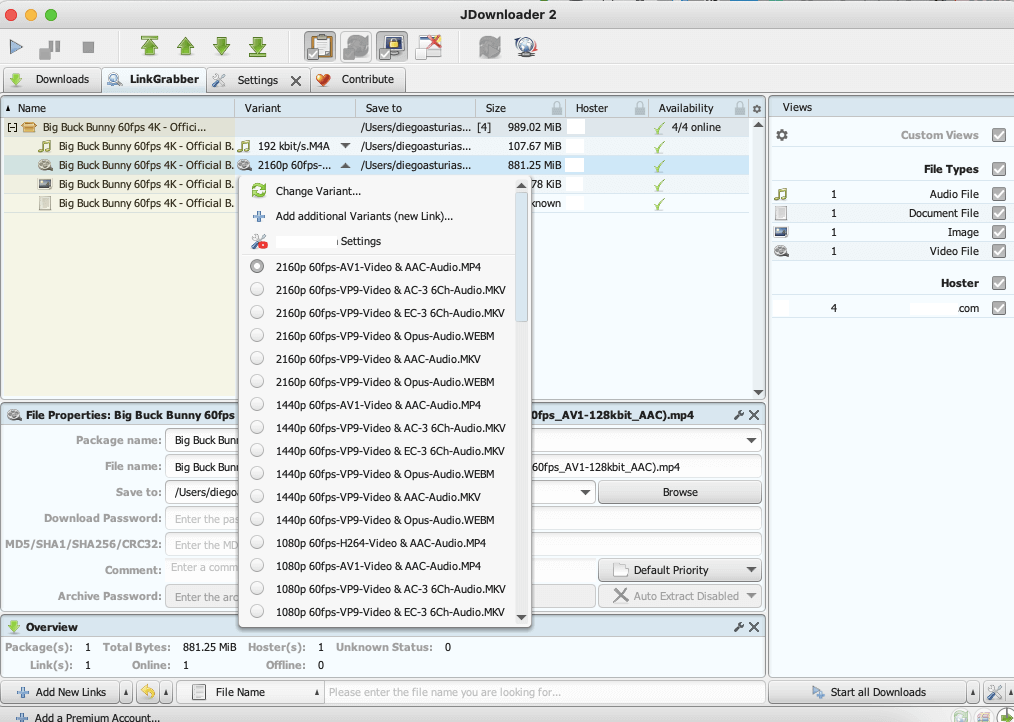
برای درک عمق فاجعه، باید بدانیم جیدانلودر (JDownloader) فقط یک نرمافزار ساده نیست. بیش از یک دهه این ابزار متنباز (Open-source) و رایگان، به عصای دست میلیونها کاربر در سراسر دنیا تبدیل شده است. نرمافزاری که با زبان جاوا نوشته شده و وظیفهاش، مدیریت، زمانبندی و سادهسازی دانلود از سرویسهای پیچیده هاستینگ و پلتفرمهای ویدیویی است.
وقتی نرمافزاری برای سالها بدون نقص کار میکند، رابطهای عمیق میان کاربر و توسعهدهنده شکل میگیرد. در ذهن کاربر، وبسایت رسمی چنین ابزاری، منطقهای امن در نظر گرفته میشود. جایی که نیازی به چک کردنهای وسواسی نیست. همین اعتماد، دقیقاً همان نقطهای بود که مهاجمان برای ضربه زدن انتخاب کردند.
اعتماد، خطرناکترین آسیبپذیری در دنیای امنیت سایبری است؛ باگی که هیچ وصله امنیتی برای آن وجود ندارد
کالبدشکافی یک نفوذ: وقتی تابلوهای راهنما دستکاری میشوند
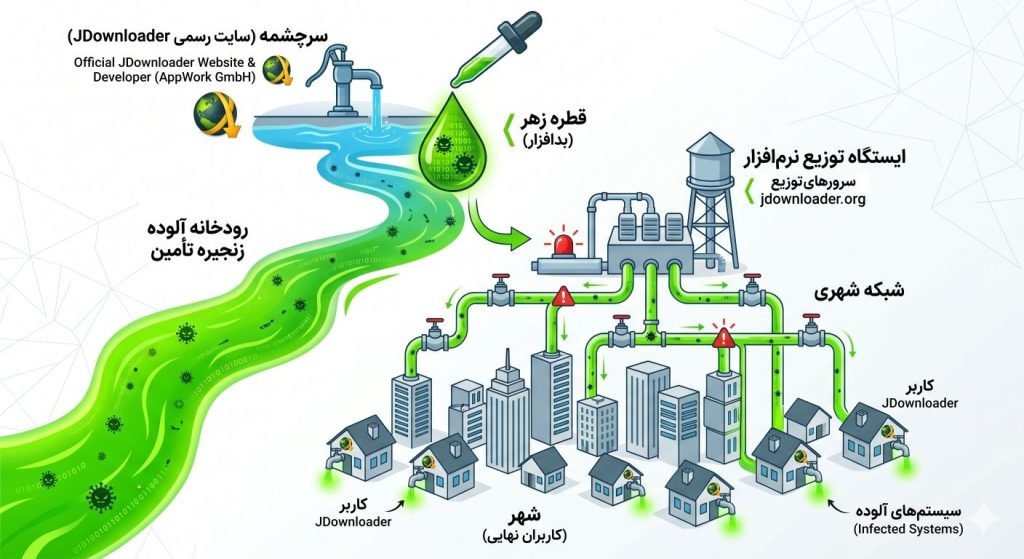
مهندسان شرکت AppWork GmbH (توسعهدهنده اصلی جیدانلودر) پس از مهار بحران لینکهای آلوده، متوجه شدند که مهاجمان، بسیار هوشمندانهتر و البته کمهزینهتر از یک هکِ پیچیده نرمافزاری عمل کردهاند. آنها بدون نفوذ به سرورهای اصلیِ حاوی کدهای نرمافزار نفوذ، پیکان حمله خود را به سمت سیستم مدیریت محتوای وبسایت نشانه رفته بودند.
برای درک نحوه این نفوذ، یک فرودگاه بزرگ را تصور کنید. هواپیماها (نرمافزار اصلی) کاملاً سالم، بررسیشده و امن هستند. خلبانها و مهندسان پرواز (توسعهدهندهها) نیز کار خود را بینقص انجام میدهند. اما گروهی از خرابکاران توانستهاند شبانه وارد اتاق کنترلِ تابلوهای راهنمای مسافران در سالن انتظار شوند. آنها بهجای درگیر شدن با سیستمهای امنیتی هواپیماها، صرفاً تابلوی راهنمای پرواز به سمت مقصد امن را تغییر میدهند و مسافرانِ بیخبر را به سمت گیتِ یک هواپیمای سالم، ولی با مقصد تقلبی و خطرناک هدایت میکنند.
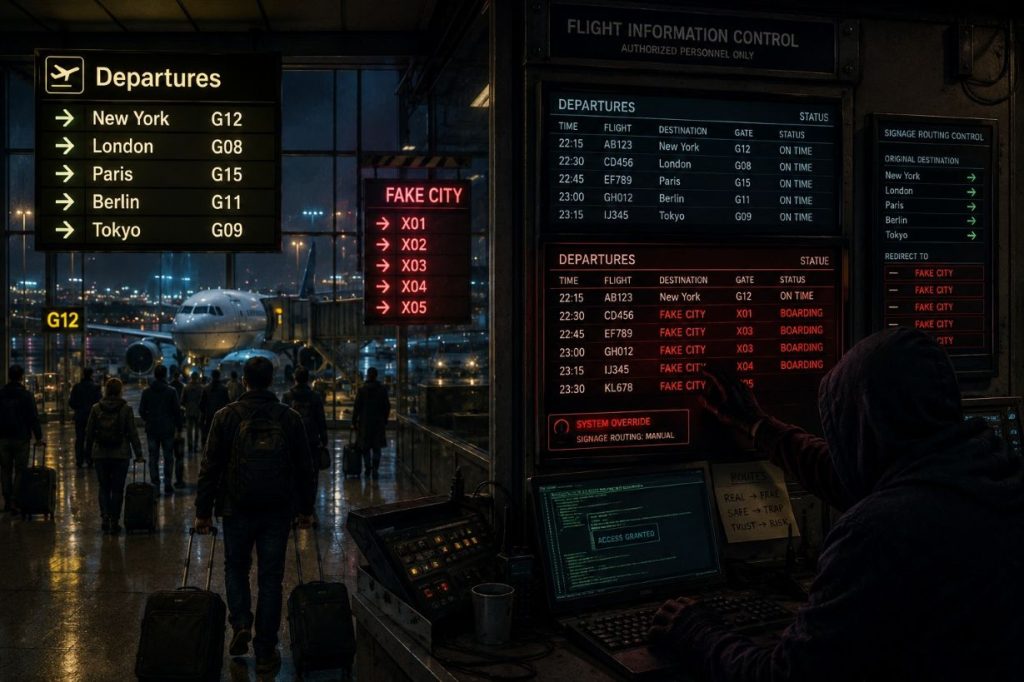
در دنیای دیجیتال و در شب حادثه، این نفوذ دقیقاً طی چهار مرحله خاموش انجام شد:
۱. شناسایی و کشف نقطه کور: مهاجمان در ابتدا ساختار سایت رسمی jdownloader.org را اسکن کردند. آنها متوجه یک نقص حیاتی در لیست کنترل دسترسی (ACL) در سیستم مدیریت محتوا شدند. لیست کنترل دسترسی، دقیقاً شبیه نگهبانِ درِ ورودی است که بررسی میکند آیا یک کاربرِ خاص، مجوز تغییر متون و لینکهای سایت را دارد یا خیر. در این سیستم، پیکربندیِ نگهبان دچار مشکل بود و در بخشهایی از سایت عملاً نظارتی وجود نداشت.
۲. عبورِ بدون احراز هویت: به لطف همین نقطه کور در ACL، هکرها نیازی به سرقت رمز عبور مدیران سایت یا استفاده از روشهای پرسروصدا برای شکستن قفلها (مانند Brute-force) نداشتند. آنها مانند اشباح، بدون هیچگونه احراز هویتی وارد پنل تنظیمات صفحات وبسایت شدند. سیستم فرض میکرد که هرکس در این بخش حضور دارد، حتماً قبلاً مجوز گرفته است.
۳. جابهجایی لینکها در کسری از ثانیه: مهاجمان میدانستند که نمیتوانند فایلهای نصبی مک (Mac)، بستههای Flatpak یا آپدیتهای درونبرنامهای را تغییر دهند؛ زیرا این مسیرها با امضاهای رمزنگاریشده قدرتمندی محافظت میشدند. بنابراین، آنها مستقیم به سراغ آسیبپذیرترین بخش یعنی دکمههای دانلود مستقیمِ نسخه ویندوز و لینوکس رفتند. آنها لینکهای دانلود را که به سرورهای اصلیِ شرکت ختم میشد پاک کردند و بهجای آن، لینکِ سرورهای مخرب خود را قرار دادند.
۴. پهن کردن تله و انتظار: پس از ذخیره این تغییرات در نیمهشب ۶ مه ۲۰۲۶، همهچیز در ظاهر کاملاً عادی بهنظر میرسید. قالب سایت دستنخورده بود و آدرس در نوار مرورگر همچنان jdownloader.org را با قفل سبز رنگ نشان میداد. اما تابلوهای راهنما عوض شده بودند. از این لحظه به بعد، هر کاربری که روی دکمه دانلود کلیک میکرد، بیآنکه بداند از سایت رسمی خارج میشد و نرمافزار آلوده را از سرورهای تحت کنترل هکرها (با نامهایی مانند Zipline LLC) دریافت میکرد.
سلاحی در لباس مبدل: بدافزار چگونه کار میکرد؟
فایلهایی که کاربرانِ بیخبر در روزهای ششم و هفتم ماه مه ۲۰۲۶ دانلود کردند، فایلهای نصب معمولی نبودند. تحلیلگران امنیتی پس از مهندسی معکوس متوجه شدند که این فایلها، حامل یک تروجان دسترسی از راه دور مبتنی بر زبان پایتون هستند.
اجازه دهید پیچیدگی این بدافزار را لایهبرداری کنیم:
استتار با زرهِ پایتون
مهاجمان از ابزاری بهنام PyArmor استفاده کرده بودند. اگر کدهای مخرب را یک نامه محرمانه در نظر بگیریم، این ابزار همچون دستگاهی است که این نامه را به هزاران قطعه ریز خرد میکند و به شکل پازلی درمیآورد که فقط سیستمِ مقصد میداند چگونه آن را بخواند. این کار باعث میشود نرمافزارهای آنتیویروس نتوانند در نگاه اول، ماهیت مخرب کد را تشخیص دهند.
ساختار ماژولار
این بدافزار فقط یک کار خاص انجام نمیداد. پس از نصب، سیستم قربانی به یک «زامبیِ گوشبهفرمان» تبدیل میشد. سرورهای کنترل مهاجمان میتوانستند هر زمان که بخواهند، دستورات جدیدی به سیستم ارسال کنند. از سرقت رمزهای عبور گرفته تا استخراج ارز دیجیتال، سیستم قربانی آماده اجرای هر دستوری بود.
حقه تاریک لینوکس: هنر پنهاننگاری
نسخه لینوکس بدافزار حتی از نسخه ویندوز هم زیرکانهتر بود. اسکریپت مخرب، فایلهای آلوده را در دل یک فایل تصویری با فرمت SVG پنهان کرده بود (تکنیکی که به آن پنهاننگاری یا Steganography میگویند). سپس فایل اجرایی را با دسترسی ریشه نصب میکرد تا کنترل مطلق سیستمعامل را در دست بگیرد.
تروجانهای مدرن دیگر درها را نمیشکنند؛ آنها با لباس مبدل از درِ اصلی وارد میشوند و سیستمهای امنیتی را از داخل خاموش میکنند
نجات در دقیقه نود: نقش حیاتی جامعه کاربری
مشکل از جایی شروع به حل شدن کرد که چشمان بیدار جامعه کاربرها وارد عمل شدند. در عصر روز هفتم مه، یک کاربر با نام PrinceOfNightSky در شبکه اجتماعی ردیت، زنگ خطر را به صدا درآورد. او گزارش داد که فایل دانلود شدهاش، فاقد امضای دیجیتالِ معتبر شرکت AppWork است.
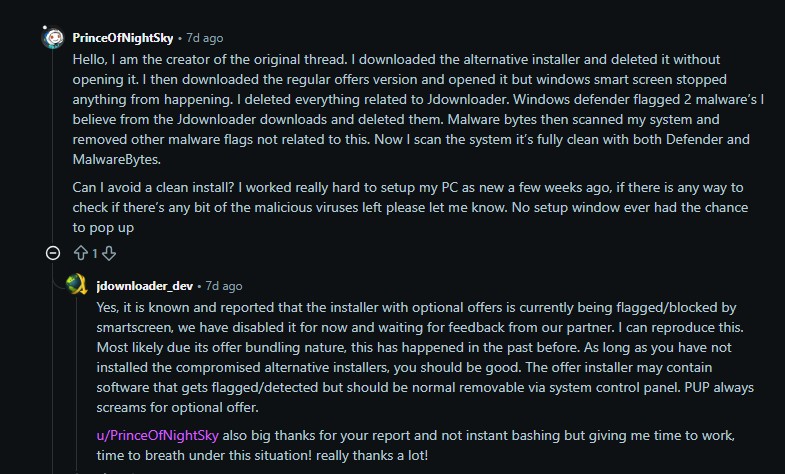
این گزارش، واکنش سریع تیم توسعهدهنده را به همراه داشت. وبسایت بلافاصله از دسترس خارج (اصطلاحاً آفلاین) شد. پس از ساعتها کار فنی طاقتفرسا در شبهای هشتم و نهم مه، سایت با لینکهای پاکسازیشده و امن به فضای وب بازگشت. تیم جیدانلودر با شفافیت کامل، لیست تمامی فایلهای مخرب و شناسه دیجیتال آنها (مانند هش SHA256) را منتشر کرد تا کاربرانی که فایل را دانلود کرده اما هنوز اجرا نکرده بودند، بتوانند سلامت فایل خود را بسنجند.
زنجیره تامین در سیبل حملات: ماجرایی فراتر از جیدانلودر
حادثه جیدانلودر یک اتفاق منزوی و تکافتاده نبود. سال ۲۰۲۶ سالی بود که هکرها استراتژی خود را تغییر دادند. آنها متوجه شدند که نفوذ به کامپیوتر کاربرانِ محتاط کار سختی است، اما نفوذ به شرکتهای نرمافزاری و آلوده کردن فایلها از سرچشمه، بسیار راحتتر است.
حملاتی که در صنعت به آنها حملات زنجیره تامین (Supply Chain Attacks) میگویند. پیش از این رویداد، در آوریل ۲۰۲۶ وبسایت ابزار محبوب CPU-Z هدف مشابهی قرار گرفت و در اوایل ماه مه، نرمافزار Daemon Tools نیز با امضاهای دیجیتال تقلبی، بدافزار توزیع کرد.
مشکل اساسی اینجاست که مدل ذهنی ما بر اساس اعتماد به منبع شکل گرفته است؛ اما وقتی منبع آلوده میشود، تمام سیستمهای دفاعی فرو میریزند
راهنمای بقا: چگونه در عصر بیاعتمادی دیجیتال زنده بمانیم؟
اگر امنیت فناوری اطلاعات تنها به معنای نصب آخرین نسخهها نیست، پس راهکار چیست؟ در دنیایی که سایتهای رسمی نیز هک میشوند، کاربران و مدیران فناوری باید رویکرد «اعتماد صفر» (Zero Trust) را در پیش بگیرند. هیچچیز بهطور پیشفرض امن نیست، مگر آنکه خلافش ثابت شود.
سپر اول: بررسی امضای دیجیتال (Digital Signature)
امضای دیجیتال، شناسنامه قطعی یک نرمافزار است. پیش از اجرای هر فایل، روی آن راستکلیک کرده، وارد Properties شوید و تب Digital Signatures را چک کنید. در مورد جیدانلودر، امضا باید متعلق به «AppWork GmbH» باشد. نامهایی مانند Zipline LLC یک پرچم قرمزِ بزرگ هستند.
سپر دوم: احترام به هشدارهای سیستمعامل
هرگز هشدارهای SmartScreen ویندوز یا Windows Defender را نادیده نگیرید. اگر سیستمعامل به شما میگوید ناشر فایل ناشناس است، فرض را بر این بگذارید که فایل مخرب است. کاربرانی که در حادثه جیدانلودر این هشدارها را جدی گرفتند، از فاجعه نجات یافتند.
سپر سوم: پروتکل پاکسازی عمیق
اگر متأسفانه فایل مخرب را اجرا کردهاید، حذف کردن فایل کافی نیست. تروجانهای مدرن در اعماق سیستم ریشه میدوانند و دسترسیهای پایهای (نظیر آپدیت ویندوز) را قطع میکنند. تنها راهحل قطعی:
- سیستمعامل را بهطور کامل از نو نصب کنید (Clean Install).
- تمام گذرواژههای مهم (ایمیل، بانک، شبکههای اجتماعی) را از یک دستگاه کاملاً مجزا و امن تغییر دهید.
- از سیستم احراز هویت دو مرحلهای (2FA) برای تمامی حسابهای خود استفاده کنید.
پایان یک توهم: بیداری در دنیای کدها
حمله ماه مه ۲۰۲۶ به جیدانلودر، فراتر از یک نقص فنی موقت بود. این رویداد، پایان دوران مصونیت در دنیای دانلود نرمافزار را رقم زد. دورانی که در آن، رنگ سبزِ پروتکل HTTPS و لوگوی آشنای یک وبسایت، تضمینی برای امنیت بهشمار میرفت، به پایان رسیده است.
شرکتهای توسعهدهنده اکنون میدانند که قویترین دیوارهای آتش (Firewalls) نیز نمیتوانند جلوی خطاهای انسانی یا پیکربندیهای اشتباه در سیستمهای مدیریت محتوا را بگیرند. از سوی دیگر، کاربران نیز باید بپذیرند که مسئولیت نهایی امنیت، بر عهده خود آنهاست.
آیا این به معنای پایان استفاده از نرمافزارهای مستقل است؟ خیر. اما این بحران به ما آموخت که در دنیای سایبری، «اعتماد» دیگر یک احساس نیست؛ بلکه یک فرآیند مستمرِ راستیآزمایی است. دفعه بعد که روی دکمه دانلود کلیک میکنید، به یاد داشته باشید: در پسِ کدهای صفر و یک، جنگی خاموش برای کنترل دادههای شما در جریان است. و در این جنگ، تنها سلاح شما، آگاهی و چشمان باز است.